
- بواسطة x32x01 ||
بصراحة، التجربة دي كانت مخيفة شوية بالنسبة لي، لكنها في نفس الوقت فتحت عيني على حاجات كتير جدًا بخصوص استخدام الـAI في الـBug Hunting.
بعد ما Mones Goda Mohamed نشر فيديوهين عن AI Agents بتساعد في الـBug Hunting
Build Your Own AI Bug Hunter - Fully Free Setup Arabic
Upgrade the Agent Hacking Framework - v2.0 setup Arabic
وشرح الفكرة والإمكانيات اللي يعرفها، قام Abdo Alkaser بأخذ الـAgent، وتثبيته وضبطه، وبدأ يجربه في الـHunting باستخدام الـSkills البسيطة الموجودة فيه.
أنا شخصيًا مش مقتنع بفكرة إني أستخدم حاجة مش فاهمها، وخصوصًا لما تكون مرتبطة بالـAI.
يعني مثلًا، مش منطقي إني أسيب الـAgent يختبر Blockchain وأنا أصلًا مش فاهم Blockchain أو حتى أساسيات Bitcoin. 😅
لكن قلت أجرب تجربة بسيطة جدًا.
وبالفعل، الـAgent طلع حوالي 23 نتيجة محتملة.
بعد كده بعت النتائج لمجموعة من موديلات الـAI المختلفة، زي ChatGPT وGemini وClaude، وخليتهم يراجعوا النتائج.
المثير للاهتمام إن معظم الموديلات اتفقت تقريبًا على إن:
فقلت للـAI:
"تمام، اديني خطوات الـPoC عشان أقدر أجهز الـReport."
ومن هنا بدأت التجربة تاخد شكل مختلف.
لكن وأنا بجهز البلاغ، لاحظت حاجة غريبة جدًا.
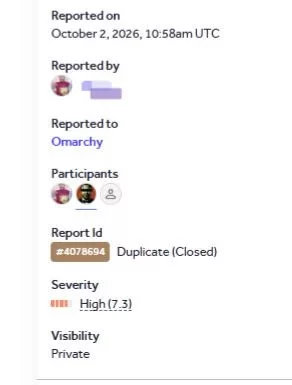
في خلال 10 ساعات فقط من فتح البرنامج، كان تم الإبلاغ عن حوالي 75 Bug على نفس الهدف.
والـBug اللي أنا بلغته اتصنف في النهاية كـDuplicate.
لكن بصراحة، الـDuplicate مش هو أهم جزء في القصة.
أنا أصلًا مش متخصص في الـSource Code، ومش متخصص في Bug Hunting على أنظمة التشغيل، والـAgent نفسه عنده Skills بسيطة جدًا، والموديل المستخدم مجاني.
ومع ذلك، قدر يطلع Bug حقيقي.
والـBug كان عبارة عن Privilege Escalation من User إلى Root.
هنا بدأت أفكر:
لو ده حصل باستخدام:
ماذا لو عنده خبرة حقيقية في الـWeb أو الـOS أو الـCloud أو الـAPI Security؟
وماذا لو كان قادر يبني ويعدل الـSkills بنفسه؟
وماذا لو استخدم موديل أقوى ومدفوع، عنده Context أكبر وقدرة أفضل على التحليل والتفكير؟
هنا الموضوع بيبدأ يبقى مختلف تمامًا. 🤯
والنتيجة كانت قريبة جدًا من التجربة الأولى:
كان فيه عدد كبير من الـFalse Positives، لكن في نفس الوقت ظهرت نتائج Valid وسطهم.
وبرضه التجربة كانت باستخدام موديل مجاني وSkills بسيطة جدًا.
وده بالنسبة لي كان أهم شيء في التجربة كلها.
مش معنى كده إن الـAI طلع لي عشرات الـBugs المضمونة.
بالعكس.
الـAI طلع ضوضاء كتير، ووسط الضوضاء كان فيه نتائج تستحق التحقيق.
وده فرق مهم جدًا.
لكنها بتوضح إن شكل الـBug Hunting نفسه ممكن يتغير بشكل كبير.
الـAI Agent يقدر يساعدك في حاجات زي:
المشكلة الحقيقية هنا إن الـAgent ممكن يطلع لك عدد ضخم من النتائج الوهمية.
ولو أنت مش فاهم المجال اللي بتختبره، مش هتعرف تفرق بين:
Valid Bug
و
False Positive
و
Duplicate
وممكن ببساطة تضيع وقتك في مطاردة نتائج ملهاش قيمة.
هانت عليه وطلعلي Bugs
وخلاص.
القيمة الحقيقية بتظهر لما يكون عندك أنت فهم للمجال + قدرة على توجيه الـAI + Skills مناسبة للهدف.
مثلًا، لو بتختبر Web Application، لازم تكون فاهم على الأقل أساسيات:
لأنك في النهاية أنت المسؤول عن النتيجة.
ممكن يكون الشخص اللي بيعرف يوجه الموديل بشكل أفضل.
وده معناه إنك تتعلم إزاي:
الـAI مش بديل عن الـHunter، لكنه ممكن يبقى Force Multiplier قوي جدًا للـHunter الصح.
خطوات تنزيل AI Agent يساعدني في Bug Hunting ويطلع Bugs
وبعدها تنزله وتديه Target وتستنى منه يطلع لك Vulnerabilities جاهزة. 😄
غالبًا النتيجة هتكون:
False Positives → Duplicate → False Positives → Duplicate
لأنك ببساطة مش فاهم إيه اللي بيحصل تحت الـhood.
الأفضل إنك تفهم الـAgent نفسه.
اعرف:
لو أنت فاهم المجال اللي بتشتغل فيه، وعندك قدرة على تحليل النتائج، وتقدر تبني أو تعدل الـAI Agent والـSkills حسب احتياجاتك، فالـAI ممكن يوفر عليك وقت ومجهود ضخم.
لكن لو أنت مش فاهم اللي الـAgent بيعمله، فأنت ببساطة هتتحول إلى شخص بينقل Commands من الـAI للـTerminal ويرجع له النتائج.
وده مش Bug Hunting حقيقي.
المستقبل مش للناس اللي هتستخدم AI وخلاص، لكن للناس اللي هتعرف تستخدمه وتوجهه وتفهم كل خطوة بيعملها. 🚀
وأهم قاعدة تفضل ثابتة:
خلي الـAI يساعدك في الـHunting، لكن متخليش الـAI هو اللي يفهم الـHunting مكانك.
اشتغل دائمًا داخل الـScope المسموح، وتأكد إن كل اختبار عندك مصرح به. 🔐
بعد ما Mones Goda Mohamed نشر فيديوهين عن AI Agents بتساعد في الـBug Hunting
Build Your Own AI Bug Hunter - Fully Free Setup Arabic
Upgrade the Agent Hacking Framework - v2.0 setup Arabic
وشرح الفكرة والإمكانيات اللي يعرفها، قام Abdo Alkaser بأخذ الـAgent، وتثبيته وضبطه، وبدأ يجربه في الـHunting باستخدام الـSkills البسيطة الموجودة فيه.
أنا شخصيًا مش مقتنع بفكرة إني أستخدم حاجة مش فاهمها، وخصوصًا لما تكون مرتبطة بالـAI.
يعني مثلًا، مش منطقي إني أسيب الـAgent يختبر Blockchain وأنا أصلًا مش فاهم Blockchain أو حتى أساسيات Bitcoin. 😅
لكن قلت أجرب تجربة بسيطة جدًا.
التجربة الأولى: هدف جديد على HackerOne 🎯
أديت للـAgent رابط Target لسه نازل وطازة على HackerOne، وطلبت منه يبدأ الـHunting ويشوف ممكن يطلع بإيه.وبالفعل، الـAgent طلع حوالي 23 نتيجة محتملة.
بعد كده بعت النتائج لمجموعة من موديلات الـAI المختلفة، زي ChatGPT وGemini وClaude، وخليتهم يراجعوا النتائج.
المثير للاهتمام إن معظم الموديلات اتفقت تقريبًا على إن:
- معظم النتائج False Positives.
- فيه Bug واحد فقط يستحق الإبلاغ.
- والـBug محتاج خطوات واضحة لإثباته.
فقلت للـAI:
"تمام، اديني خطوات الـPoC عشان أقدر أجهز الـReport."
ومن هنا بدأت التجربة تاخد شكل مختلف.
أنا كنت مجرد وسيط بين الـAI والـTerminal 🖥️
على مدار حوالي ساعتين، كنت تقريبًا بعمل الآتي:- آخذ الأمر من الـAI.
- أشغله في الـTerminal.
- آخذ الناتج.
- أرسله للـAI.
- الـAI يقول لي الخطوة التالية.
- أكرر نفس العملية.
لكن وأنا بجهز البلاغ، لاحظت حاجة غريبة جدًا.
في خلال 10 ساعات فقط من فتح البرنامج، كان تم الإبلاغ عن حوالي 75 Bug على نفس الهدف.
والـBug اللي أنا بلغته اتصنف في النهاية كـDuplicate.
لكن بصراحة، الـDuplicate مش هو أهم جزء في القصة.
الحاجة اللي فعلًا فتحت عيني 👀
المهم بالنسبة لي كان السؤال التالي:أنا أصلًا مش متخصص في الـSource Code، ومش متخصص في Bug Hunting على أنظمة التشغيل، والـAgent نفسه عنده Skills بسيطة جدًا، والموديل المستخدم مجاني.
ومع ذلك، قدر يطلع Bug حقيقي.
والـBug كان عبارة عن Privilege Escalation من User إلى Root.
هنا بدأت أفكر:
لو ده حصل باستخدام:
- موديل مجاني.
- Skills بسيطة.
- معرفة محدودة جدًا مني بنوع الهدف.
- وبدون ما أكون متخصص أصلًا في المجال ده.
ماذا لو عنده خبرة حقيقية في الـWeb أو الـOS أو الـCloud أو الـAPI Security؟
وماذا لو كان قادر يبني ويعدل الـSkills بنفسه؟
وماذا لو استخدم موديل أقوى ومدفوع، عنده Context أكبر وقدرة أفضل على التحليل والتفكير؟
هنا الموضوع بيبدأ يبقى مختلف تمامًا. 🤯
وجربت نفس الفكرة على الـWeb 🌐
وقلت أجرب نفس التجربة على Web Target.والنتيجة كانت قريبة جدًا من التجربة الأولى:
كان فيه عدد كبير من الـFalse Positives، لكن في نفس الوقت ظهرت نتائج Valid وسطهم.
وبرضه التجربة كانت باستخدام موديل مجاني وSkills بسيطة جدًا.
وده بالنسبة لي كان أهم شيء في التجربة كلها.
مش معنى كده إن الـAI طلع لي عشرات الـBugs المضمونة.
بالعكس.
الـAI طلع ضوضاء كتير، ووسط الضوضاء كان فيه نتائج تستحق التحقيق.
وده فرق مهم جدًا.
هل الـAI هيستبدل الـBug Hunter؟ 🤔
من وجهة نظري، التجربة دي مش بتقول إن الـAI هيستبدل الـBug Hunter.لكنها بتوضح إن شكل الـBug Hunting نفسه ممكن يتغير بشكل كبير.
الـAI Agent يقدر يساعدك في حاجات زي:
- استكشاف عدد كبير من النقاط.
- تحليل نتائج الأدوات.
- اقتراح فرضيات للاختبار.
- كتابة أو تعديل أوامر.
- تحليل الـResponses.
- ربط المعلومات ببعضها.
- تكرار خطوات معينة بسرعة.
- مساعدتك في الوصول إلى PoC.
المشكلة الحقيقية هنا إن الـAgent ممكن يطلع لك عدد ضخم من النتائج الوهمية.
ولو أنت مش فاهم المجال اللي بتختبره، مش هتعرف تفرق بين:
Valid Bug
و
False Positive
و
Duplicate
وممكن ببساطة تضيع وقتك في مطاردة نتائج ملهاش قيمة.
المشكلة مش في الـAgent... المشكلة في طريقة استخدامه 🧠
أكبر درس خرجت بيه من التجربة هو إن قيمة الـAI Agent مش في إنك تديله Target وتقول له:هانت عليه وطلعلي Bugs
وخلاص.
القيمة الحقيقية بتظهر لما يكون عندك أنت فهم للمجال + قدرة على توجيه الـAI + Skills مناسبة للهدف.
مثلًا، لو بتختبر Web Application، لازم تكون فاهم على الأقل أساسيات:
- Authentication.
- Authorization.
- Session Management.
- Access Control.
- APIs.
- Business Logic.
- SSRF.
- XSS.
- SQL Injection.
- IDOR.
- File Upload.
- Race Conditions.
لأنك في النهاية أنت المسؤول عن النتيجة.
الـAI Agent قوي، لكن التوجيه أهم 🔥
اللي هيستفيد فعلًا من الـAI في الـBug Hunting مش بالضرورة الشخص اللي عنده أقوى موديل.ممكن يكون الشخص اللي بيعرف يوجه الموديل بشكل أفضل.
وده معناه إنك تتعلم إزاي:
- تحدد Scope واضح.
- تشرح للـAgent طبيعة الـTarget.
- تختار الـSkills المناسبة.
- تعدل الـSkills حسب احتياجاتك.
- تراجع نتائج الـAgent.
- ترفض الـFalse Positives.
- تطلب PoC قابل للتحقق.
- تختبر الفرضية بنفسك.
- تفهم كل Command بيتم تنفيذه.
الـAI مش بديل عن الـHunter، لكنه ممكن يبقى Force Multiplier قوي جدًا للـHunter الصح.
متعملش الغلطة دي ⚠️
أكبر غلطة ممكن تعملها هي إنك تدخل YouTube وتكتب:خطوات تنزيل AI Agent يساعدني في Bug Hunting ويطلع Bugs
وبعدها تنزله وتديه Target وتستنى منه يطلع لك Vulnerabilities جاهزة. 😄
غالبًا النتيجة هتكون:
False Positives → Duplicate → False Positives → Duplicate
لأنك ببساطة مش فاهم إيه اللي بيحصل تحت الـhood.
الأفضل إنك تفهم الـAgent نفسه.
اعرف:
- بيستخدم إيه؟
- الـSkills بتاعته بتعمل إيه؟
- بيقرر ينفذ الخطوات بناءً على إيه؟
- بيستخدم أي Tools؟
- إزاي تعدل الـSkills؟
- إزاي تحدد له طريقة التفكير؟
- إزاي تراجعه لما يغلط؟
- وإزاي تتأكد بنفسك من كل نتيجة؟
الخلاصة 🎯
التجربة دي بالنسبة لي كانت مجرد تجربة بسيطة، لكن اللي شفته منها كان كفاية جدًا عشان يخليني أعيد التفكير في مستقبل الـBug Hunting.لو أنت فاهم المجال اللي بتشتغل فيه، وعندك قدرة على تحليل النتائج، وتقدر تبني أو تعدل الـAI Agent والـSkills حسب احتياجاتك، فالـAI ممكن يوفر عليك وقت ومجهود ضخم.
لكن لو أنت مش فاهم اللي الـAgent بيعمله، فأنت ببساطة هتتحول إلى شخص بينقل Commands من الـAI للـTerminal ويرجع له النتائج.
وده مش Bug Hunting حقيقي.
المستقبل مش للناس اللي هتستخدم AI وخلاص، لكن للناس اللي هتعرف تستخدمه وتوجهه وتفهم كل خطوة بيعملها. 🚀
وأهم قاعدة تفضل ثابتة:
خلي الـAI يساعدك في الـHunting، لكن متخليش الـAI هو اللي يفهم الـHunting مكانك.
اشتغل دائمًا داخل الـScope المسموح، وتأكد إن كل اختبار عندك مصرح به. 🔐