
- بواسطة x32x01 ||
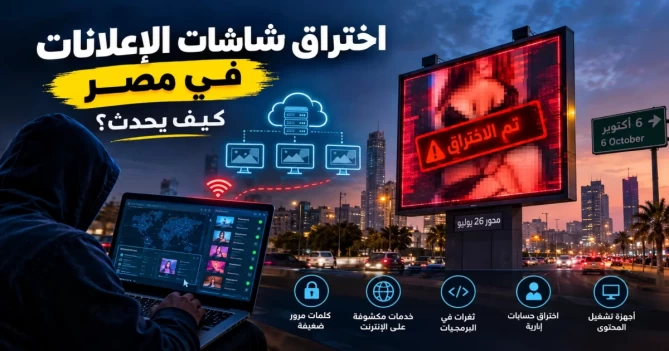
واقعة اختراق شاشة إعلانية على محور 26 يوليو في اتجاه مدينة 6 أكتوبر، وعرض محتوى إباحي عليها، أثارت تساؤلات مهمة عن مدى أمان شاشات الإعلانات الرقمية، وإزاي ممكن شخص يتحكم في شاشة موجودة في الشارع ويغيّر المحتوى المعروض عليها من غير تصريح.
لكن السؤال الأهم هنا: هل المخترق محتاج يوصل للشاشة بنفسه، ولا ممكن يتحكم فيها عن بُعد من خلال الإنترنت؟
الإجابة إن شاشات الإعلانات الحديثة مش مجرد شاشة بتعرض صور وفيديوهات. في حالات كتير، بتكون جزء من نظام رقمي متكامل، متصل بسيرفرات وبرمجيات بتسمح بإدارة عشرات أو حتى مئات الشاشات من مكان واحد.
وده بيخلي تأمين أنظمة الإدارة بنفس أهمية تأمين الشاشة نفسها.
تنويه: التفاصيل التقنية الدقيقة لواقعة محور 26 يوليو غير مؤكدة في المعلومات المتاحة هنا. الشرح التالي تحليل تقني لطرق اختراق شاشات الإعلانات المحتملة، وليس تأكيدًا للطريقة المستخدمة في الواقعة.
طريقة الإدارة بتختلف حسب نوع الشاشة، والبرمجيات المستخدمة، وعدد الشاشات التابعة للشركة.
وفيه 3 طرق منتشرة:
بيتم توصيل وحدة تخزين USB أو جهاز تشغيل بالشاشة من خلال HDMI، وبعدها بيبدأ عرض الصور والفيديوهات المحفوظة عليه.
الطريقة دي مناسبة للشاشات الفردية أو الأماكن اللي مش محتاجة تغيير الإعلانات باستمرار.
مميزاتها:
بدل ما الموظف يروح لكل شاشة علشان يغيّر الإعلان، بيستخدم لوحة تحكم مركزية من خلال المتصفح أو تطبيق الموبايل.
من خلال النظام ده، المسؤول يقدر:
المشكلة إن اختراق حساب إداري بصلاحيات واسعة ممكن يسمح للمهاجم بتغيير المحتوى على أكتر من شاشة في نفس الوقت.
الجهاز ممكن يكون كمبيوتر صغير أو وحدة تشغيل مخصصة للإعلانات الرقمية.
بعض الأنظمة بتسمح بإدارة الأجهزة دي عن بُعد باستخدام أدوات زي:
في سيناريوهات كتير، الهدف الحقيقي بيكون السيرفر المسؤول عن إدارة الإعلانات، أو الحساب الإداري، أو جهاز تشغيل المحتوى المتصل بالشاشة.
وفيه أكتر من طريقة ممكن تؤدي لاختراق الأنظمة دي.
زي مثلًا:
وده مش بالضرورة يكون خطأ، لكن المشكلة بتبدأ لما الخدمات دي تكون متاحة بشكل مباشر من الإنترنت، من غير قيود وصول أو حماية مناسبة.
مثلًا، وجود خدمة RDP أو VNC مكشوفة بكلمة مرور ضعيفة ممكن يسهّل محاولات الوصول غير المصرح به.
ولو النظام بيستخدم إصدارًا قديمًا أو مكوّنًا برمجيًا مصابًا بثغرة أمنية، ده ممكن يفتح الباب لهجمات مختلفة.
لكن مهم نفرّق بين حاجتين:
استخدام PHP مش معناه إن السيرفر قابل للاختراق.
وجود ثغرة في إصدار معين من PHP أو إحدى المكتبات المستخدمة لا يثبت إن كل الأنظمة المبنية عليها مصابة.
لازم نعرف الإصدار المستخدم، وإعدادات التشغيل، وطبيعة الثغرة، وهل شروط استغلالها متوفرة فعلًا.
على عكس Google، اللي بيركز على فهرسة صفحات الويب، Shodan بيساعد الباحثين الأمنيين في التعرف على الخدمات والأجهزة الظاهرة للعامة على الإنترنت.
ومن ضمن الأنظمة اللي ممكن تظهر في نتائج البحث:
ملحوظة مهمة: ظهور سيرفر في نتائج Shodan مش دليل على اختراقه أو وجود ثغرة فيه، لكنه ممكن يكشف معلومات مفيدة لتقييم مستوى تعرضه للهجمات.
أحيانًا بيكون هدف المهاجم تغيير المحتوى الظاهر للجمهور، سواء على موقع إلكتروني أو شاشة رقمية.
النوع ده من الهجمات بيُعرف باسم Defacement.
وفي حالة شاشات الإعلانات، ممكن يظهر على هيئة استبدال الإعلان الأصلي بصورة أو رسالة أو فيديو غير مصرح بعرضه.
الدوافع المحتملة بتختلف من حالة للتانية، ومنها:
لكن تحديد الدافع الحقيقي لأي واقعة محتاج أدلة، ومينفعش نستنتجه من شكل المحتوى المعروض وحده.
لكن وجود منشورات بتدّعي المسؤولية عن أكتر من حادثة مش كفاية لإثبات إن نفس الشخص أو المجموعة نفذوا جميع الهجمات.
إثبات العلاقة بين الوقائع محتاج تحليل الأدلة الرقمية، ومقارنة أساليب الهجوم، والتحقق من صحة المواد المنشورة.
كمان مش بالضرورة يكون المهاجم شخصًا محترفًا أو تابعًا لمجموعة منظمة.
بعض الهجمات ممكن ينفذها أشخاص بيعتمدوا على أدوات جاهزة أو ثغرات معروفة، وده أحد السياقات اللي بيُستخدم فيها مصطلح Script Kiddies.
لكن مينفعش نصنف المسؤولين عن الواقعة دي تحديدًا من غير معلومات موثوقة عن طريقة تنفيذ الهجوم.
فيه احتمالات مختلفة، زي استخدام رقم غير شخصي، أو بيانات تخص طرفًا آخر، أو حتى انتحال هوية شخص ملوش علاقة بالواقعة.
لكن في المقابل، النشاط الرقمي ممكن يسيب آثارًا تساعد جهات التحقيق، ومنها:
ولتقليل فرص تكرار النوع ده من الحوادث، فيه مجموعة إجراءات مهمة:
لكن بالنسبة لواقعة شاشة محور 26 يوليو، لسه مينفعش نجزم إن السبب كان كلمة مرور ضعيفة، أو ثغرة في PHP، أو اختراقًا لخدمة تحكم عن بُعد، من غير نتائج فحص فني موثوقة.
كل دي سيناريوهات تقنية محتملة، مش حقائق مثبتة عن الحادث.
والدرس الأهم هنا إن حماية البنية التحتية الرقمية مش مقتصرة على البنوك والمواقع الحكومية. حتى شاشة إعلانات موجودة في الشارع محتاجة تحديثات أمنية، وإدارة صلاحيات، ومراقبة مستمرة.
لكن السؤال الأهم هنا: هل المخترق محتاج يوصل للشاشة بنفسه، ولا ممكن يتحكم فيها عن بُعد من خلال الإنترنت؟
الإجابة إن شاشات الإعلانات الحديثة مش مجرد شاشة بتعرض صور وفيديوهات. في حالات كتير، بتكون جزء من نظام رقمي متكامل، متصل بسيرفرات وبرمجيات بتسمح بإدارة عشرات أو حتى مئات الشاشات من مكان واحد.
وده بيخلي تأمين أنظمة الإدارة بنفس أهمية تأمين الشاشة نفسها.
تنويه: التفاصيل التقنية الدقيقة لواقعة محور 26 يوليو غير مؤكدة في المعلومات المتاحة هنا. الشرح التالي تحليل تقني لطرق اختراق شاشات الإعلانات المحتملة، وليس تأكيدًا للطريقة المستخدمة في الواقعة.
🖥️ إزاي بيتم التحكم في شاشات الإعلانات الرقمية؟
علشان نفهم إزاي ممكن شاشة إعلانات تتعرض للاختراق، محتاجين الأول نعرف إزاي الشركات بتتحكم في المحتوى اللي بيظهر عليها.طريقة الإدارة بتختلف حسب نوع الشاشة، والبرمجيات المستخدمة، وعدد الشاشات التابعة للشركة.
وفيه 3 طرق منتشرة:
1. التحكم المباشر باستخدام USB وHDMI
دي من أبسط طرق تشغيل شاشات الإعلانات.بيتم توصيل وحدة تخزين USB أو جهاز تشغيل بالشاشة من خلال HDMI، وبعدها بيبدأ عرض الصور والفيديوهات المحفوظة عليه.
الطريقة دي مناسبة للشاشات الفردية أو الأماكن اللي مش محتاجة تغيير الإعلانات باستمرار.
مميزاتها:
- مش محتاجة اتصال دائم بالإنترنت.
- سهلة في التشغيل والإدارة.
- بتقلل فرص الهجمات اللي بتستهدف أنظمة التحكم عن بُعد.
2. التحكم من خلال Web Application أو Mobile Application
دي واحدة من أهم طرق إدارة شبكات الإعلانات الرقمية، خصوصًا لما شركة تكون مسؤولة عن عدد كبير من الشاشات في أماكن مختلفة.بدل ما الموظف يروح لكل شاشة علشان يغيّر الإعلان، بيستخدم لوحة تحكم مركزية من خلال المتصفح أو تطبيق الموبايل.
HTML:
<AsyncImageGroup query={["digital signage cloud management dashboard multiple screens","digital signage content management software web dashboard"]} aspectRatio="16:9" layout="bento"/>- يرفع صور وفيديوهات جديدة.
- يحدد المحتوى اللي هيظهر على كل شاشة.
- يجدول الإعلانات حسب اليوم والساعة.
- يتحكم في مجموعة كبيرة من الشاشات مرة واحدة.
- يتابع حالة الأجهزة المتصلة بالنظام.
المشكلة إن اختراق حساب إداري بصلاحيات واسعة ممكن يسمح للمهاجم بتغيير المحتوى على أكتر من شاشة في نفس الوقت.
3. التحكم باستخدام Media Players
فيه شاشات بتكون متوصلة بجهاز صغير مسؤول عن تشغيل المحتوى، وده بنسميه Media Player.الجهاز ممكن يكون كمبيوتر صغير أو وحدة تشغيل مخصصة للإعلانات الرقمية.
HTML:
<AsyncImageGroup query={["digital signage media player connected to commercial display","digital signage android media player hardware"]} aspectRatio="5:4" layout="carousel"/>- RDP - Remote Desktop Protocol.
- VNC - Virtual Network Computing.
- AnyDesk.
- TeamViewer.
🔓 إزاي بيتم اختراق شاشات الإعلانات؟
اختراق شاشة إعلانية مش بالضرورة معناه إن المخترق اخترق الشاشة نفسها.في سيناريوهات كتير، الهدف الحقيقي بيكون السيرفر المسؤول عن إدارة الإعلانات، أو الحساب الإداري، أو جهاز تشغيل المحتوى المتصل بالشاشة.
وفيه أكتر من طريقة ممكن تؤدي لاختراق الأنظمة دي.
1. كلمات المرور الضعيفة Weak Passwords
من أشهر المشاكل الأمنية استخدام كلمات مرور افتراضية أو سهلة التخمين.زي مثلًا:
- استخدام اسم المستخدم وكلمة المرور الافتراضيين للجهاز.
- الاعتماد على كلمات مرور شائعة زي
P@ssw0rd. - استخدام نفس كلمة المرور لأكتر من جهاز.
- عدم تفعيل المصادقة متعددة العوامل MFA.
2. خدمات التحكم عن بُعد المكشوفة على الإنترنت
بعض الشركات بتسمح بالوصول لأجهزة الإدارة من خارج الشبكة الداخلية.وده مش بالضرورة يكون خطأ، لكن المشكلة بتبدأ لما الخدمات دي تكون متاحة بشكل مباشر من الإنترنت، من غير قيود وصول أو حماية مناسبة.
مثلًا، وجود خدمة RDP أو VNC مكشوفة بكلمة مرور ضعيفة ممكن يسهّل محاولات الوصول غير المصرح به.
3. الثغرات الأمنية في برمجيات الإدارة
أنظمة إدارة الإعلانات غالبًا بتعتمد على تقنيات ويب معروفة، زي PHP وقواعد البيانات وواجهات API.ولو النظام بيستخدم إصدارًا قديمًا أو مكوّنًا برمجيًا مصابًا بثغرة أمنية، ده ممكن يفتح الباب لهجمات مختلفة.
لكن مهم نفرّق بين حاجتين:
استخدام PHP مش معناه إن السيرفر قابل للاختراق.
وجود ثغرة في إصدار معين من PHP أو إحدى المكتبات المستخدمة لا يثبت إن كل الأنظمة المبنية عليها مصابة.
لازم نعرف الإصدار المستخدم، وإعدادات التشغيل، وطبيعة الثغرة، وهل شروط استغلالها متوفرة فعلًا.
🔍 إيه علاقة محرك Shodan باختراق شاشات الإعلانات؟
محرك Shodan واحد من أشهر محركات البحث المتخصصة في اكتشاف الأجهزة والخدمات المتصلة بالإنترنت.على عكس Google، اللي بيركز على فهرسة صفحات الويب، Shodan بيساعد الباحثين الأمنيين في التعرف على الخدمات والأجهزة الظاهرة للعامة على الإنترنت.
HTML:
<AsyncImage query="Shodan search engine homepage internet connected devices" aspectRatio="16:9" width="100%" fit="contain"/>- خوادم الويب.
- أجهزة الشبكات.
- خدمات الوصول عن بُعد.
- بعض أنظمة إدارة الشاشات الرقمية.
ملحوظة مهمة: ظهور سيرفر في نتائج Shodan مش دليل على اختراقه أو وجود ثغرة فيه، لكنه ممكن يكشف معلومات مفيدة لتقييم مستوى تعرضه للهجمات.
🎯 ليه حد يخترق شاشة إعلانات ويعرض محتوى غير لائق؟
مش كل الهجمات الإلكترونية هدفها سرقة الأموال أو البيانات.أحيانًا بيكون هدف المهاجم تغيير المحتوى الظاهر للجمهور، سواء على موقع إلكتروني أو شاشة رقمية.
النوع ده من الهجمات بيُعرف باسم Defacement.
وفي حالة شاشات الإعلانات، ممكن يظهر على هيئة استبدال الإعلان الأصلي بصورة أو رسالة أو فيديو غير مصرح بعرضه.
الدوافع المحتملة بتختلف من حالة للتانية، ومنها:
- لفت الانتباه: محاولة الحصول على شهرة من خلال تنفيذ هجوم ظاهر للجمهور.
- إثبات القدرة التقنية: استعراض القدرة على الوصول لنظام محمي.
- دوافع سياسية: عرض رسائل أو محتوى دعائي بدل المحتوى الأصلي.
- التخريب: تعطيل الخدمة أو الإضرار بسمعة الشركة المسؤولة عن الإعلانات.
لكن تحديد الدافع الحقيقي لأي واقعة محتاج أدلة، ومينفعش نستنتجه من شكل المحتوى المعروض وحده.
هل اختراق شاشة محور 26 يوليو مرتبط بهجمات في دول تانية؟
بحسب الرواية المتداولة عن الواقعة، ظهر حساب على تيليجرام منسوب للمهاجمين، ونُشرت من خلاله مواد تشير إلى تنفيذ حوادث مشابهة في دول أخرى، من بينها العراق وتايلاند.لكن وجود منشورات بتدّعي المسؤولية عن أكتر من حادثة مش كفاية لإثبات إن نفس الشخص أو المجموعة نفذوا جميع الهجمات.
إثبات العلاقة بين الوقائع محتاج تحليل الأدلة الرقمية، ومقارنة أساليب الهجوم، والتحقق من صحة المواد المنشورة.
كمان مش بالضرورة يكون المهاجم شخصًا محترفًا أو تابعًا لمجموعة منظمة.
بعض الهجمات ممكن ينفذها أشخاص بيعتمدوا على أدوات جاهزة أو ثغرات معروفة، وده أحد السياقات اللي بيُستخدم فيها مصطلح Script Kiddies.
لكن مينفعش نصنف المسؤولين عن الواقعة دي تحديدًا من غير معلومات موثوقة عن طريقة تنفيذ الهجوم.
📱 هل ممكن تتبع المخترق من حساب تيليجرام؟
ظهور حساب تيليجرام منسوب للمهاجم، أو نشر رقم هاتف مرتبط بيه، مش معناه بالضرورة إن البيانات دي بتكشف هويته الحقيقية.فيه احتمالات مختلفة، زي استخدام رقم غير شخصي، أو بيانات تخص طرفًا آخر، أو حتى انتحال هوية شخص ملوش علاقة بالواقعة.
لكن في المقابل، النشاط الرقمي ممكن يسيب آثارًا تساعد جهات التحقيق، ومنها:
- سجلات الوصول للأنظمة المستهدفة.
- توقيتات تسجيل الدخول والتغييرات.
- البيانات المرتبطة بالحسابات المستخدمة.
- سجلات الأجهزة والخوادم.
- الأدلة الرقمية اللي يتم جمعها بالطرق القانونية.
🛡️ إزاي شركات الإعلانات تحمي شاشاتها من الاختراق؟
الواقعة بتوضح أهمية التعامل مع شاشات الإعلانات باعتبارها أنظمة تقنية محتاجة حماية مستمرة، مش مجرد أجهزة لعرض الفيديوهات.ولتقليل فرص تكرار النوع ده من الحوادث، فيه مجموعة إجراءات مهمة:
- تغيير كلمات المرور الافتراضية: واستخدام كلمات مرور قوية وفريدة لكل حساب إداري.
- تفعيل MFA: خصوصًا للحسابات المسؤولة عن نشر المحتوى وإدارة الأجهزة.
- تقييد الوصول عن بُعد: وعدم كشف خدمات RDP وVNC مباشرة على الإنترنت، مع استخدام VPN أو حلول وصول آمنة عند الحاجة.
- تحديث البرمجيات: تثبيت التحديثات الأمنية لنظام التشغيل وبرامج إدارة الإعلانات.
- تقسيم الشبكة: عزل أجهزة الإعلانات عن الأنظمة الداخلية الحساسة للشركة.
- تقليل الصلاحيات: عدم منح كل الموظفين القدرة على تعديل المحتوى المنشور على جميع الشاشات.
- تفعيل سجلات المراقبة: تسجيل عمليات الدخول وتغيير المحتوى، والتنبيه عند حدوث نشاط غير معتاد.
- وضع خطة للاستجابة للحوادث: تتيح إيقاف المحتوى غير المصرح به بسرعة، مع الاحتفاظ بالأدلة اللازمة للتحقيق.
الخلاصة: إيه اللي نقدر نستنتجه من الواقعة؟
اختراق شاشات الإعلانات الرقمية بيوضح إن أي جهاز متصل بنظام إدارة عن بُعد ممكن يتحول لهدف لهجوم إلكتروني لو إجراءات الحماية مش كافية.لكن بالنسبة لواقعة شاشة محور 26 يوليو، لسه مينفعش نجزم إن السبب كان كلمة مرور ضعيفة، أو ثغرة في PHP، أو اختراقًا لخدمة تحكم عن بُعد، من غير نتائج فحص فني موثوقة.
كل دي سيناريوهات تقنية محتملة، مش حقائق مثبتة عن الحادث.
والدرس الأهم هنا إن حماية البنية التحتية الرقمية مش مقتصرة على البنوك والمواقع الحكومية. حتى شاشة إعلانات موجودة في الشارع محتاجة تحديثات أمنية، وإدارة صلاحيات، ومراقبة مستمرة.
الأسئلة الشائعة
-----------------هل ممكن اختراق شاشة إعلانات من غير الوصول ليها فعليًا؟
أيوه، لو الشاشة متصلة بنظام إدارة عن بُعد، ونجح المهاجم في الوصول غير المصرح به للنظام أو لأحد الحسابات المسؤولة عنه، ممكن يقدر يغيّر المحتوى من غير لمس الشاشة نفسها.هل كل شاشات الإعلانات متصلة بالإنترنت؟
لأ. فيه شاشات بتشتغل بمحتوى محفوظ محليًا، وفيه شاشات بتعتمد على أنظمة إدارة سحابية أو شبكات خاصة.هل اختراق سيرفر واحد ممكن يؤثر على شاشات كتير؟
أيوه، لو السيرفر بيدير مجموعة كبيرة من الشاشات، والحساب أو النظام المخترق عنده صلاحيات تسمح بتغيير المحتوى عليها.هل استخدام Shodan معناه إن الشخص بيخترق الأجهزة؟
لأ. Shodan محرك بحث بيعرض معلومات عن الخدمات والأجهزة المتصلة بالإنترنت، واستخدامه في البحث الأمني مش معناه اختراق الأنظمة اللي بتظهر في نتائجه. التعديل الأخير: